Wenn eine Sicherheitslücke in einer Programmiersprache es in die Tagesschau schafft, ist das kein Alltag. Genau das ist vergangene Woche mit PHP passiert: Eine Sicherheitslücke mit dem Namen „PHP2Shell“ war der Tagesschau einen eigenen Beitrag wert und beschäftigte die Presse mehrere Tage lang.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stufte sie auf Warnstufe 3 („Orange“) ein, und mehrere Stellen nahmen ihre Webserver vorsorglich vom Netz.
PHP-Sicherheitslücke PHP2Shell: Was ist passiert?
Am 21. Oktober 2026 hat das PHP-Projekt Sicherheitsupdates für zwei kritische Schwachstellen veröffentlicht (CVE-2026-109618 und CVE-2026-109619), von dem Finder „PHP2Shell“ genannt. Beide wurden mit 9.2 von 10 Punkten (CVSS) bewertet, was praktisch einem Totalschaden entspricht. Angreifer konnten damit aus der Ferne, ohne jedweden Login und ohne einschränkungen eigenen Programmcode Webservern ausführen – unabhängig von Webseiten oder CMS-system. Betroffen nahezu alle PHP-Versionen seit PHP 5.4, der Fehler steckte also schon seit über zehn Jahren im Code und ist weit verbreitet.
Ein CVE-Scoring von 10 bedeutet drei Dinge:
- Maximale Gefahr: Die Schwachstelle ist extrem leicht auszunutzen (in der Regel über das Internet). Keine Anmeldung/Berechtigungen nötig.
- Schwerwiegend: Ein Angriff führt zur vollständigen Übernahme des Systems. Inbegriffen dabei sind Datendiebstahl, Manipulation oder Ausfall ganzer Infrastruktur.
- Höchste Priorität: Lücken müssen von Administratoren und Unternehmen unverzüglich (sofort) behoben werden (Updates, Abschaltung, Workaround).
PHP ist dabei die technische Grundlage von unzähligen Webdinsten, zum Beispiel von fast allen verbreiteten CMS-Systemene, wie WordPress, Joomla, TYPO3, Drupal, Moodle und ähnliche (auch Facebook nutzt PHP). Betroffen ist der Webserver selbst, nicht das CMS-System; eine überhastete Schaltung einer Seite in einen internen „Wartungsmodeus“ ist nicht wirksam.
Die Lücke liegt in PHP, nicht in WordPress oder Joomla!
Wichtig zu wissen: Die Schwachstelle steckt in PHP selbst, also in der Programmiersprache, die auf dem Server läuft. Sie steckt nicht in einer einzelnen Anwendung wie Shopware, WordPress, Joomla, TYPO3 oder anderen.
Eine Analogie: In einem Mehrfamilienhaus entspricht PHP dem Haus selbst, dem Fundament bis zum Dach. Dafür träg der Vermieter die Verantwortung – in diesem Vergleich die Server-Administratoren oder Server-Betreiber. Webseiten, wie Angebote oder Kontaktseiten, kommen aus WordPress, Joomla und Co. und entsprechen hier den Wohnungen. Wohnung sind Mietersache.
Im Falle einer Lücke wie PHP2Shell war (sozusagen) das Schloss der Haustür kaputt – bei fast allen Häusern im gesamten Internet gleichzeitig. Das Schloss auszutauschen ist Sache des Vermieters (Hosters oder auch ISP). Das ist – im Falle unserer Kunden – in vollem Umfang erledigt. Ob Ihre eigene Wohnungstür sicher ist, also Ihr CMS, Ihre Plugins und Ihre Passwörter, und ob in der Zwischenzeit jemand hineingelangt ist, kann der Vermieter nicht ohne weiteres herausfinden.
Sicher gepacht sind alle unsere Angebote, vom Webhosting über alle Server-Instanzen (Managed wie root), alle NextCloud-Systeme, alle Server in Kundeneigenen Infrastrukturen und natürlich auch unsere eigenen Monitoring- und Support-Systeme.
Warum war die PHP-Lücke so ein großes Thema?
Drei Gründe machen das auch für Nicht-Techniker nachvollziehbar:
- PHP ist überall. Laut Wiz läuft PHP auf rund 70 % aller Websites; ZDFheute nennt zudem Schätzungen von 400 bis 500 Millionen WordPress-Seiten. Betroffen war also nicht ein einzelnes Programm, sondern der Unterbau exterm vieler Webdienste.
- Kein Passwort nötig. Angreifer konnten „einfach so“ Programmcode auf dem Server ausführen, ohne sich anzumelden. Das kann zum Zugriff auf Datenbanken, Dateien und Kundendaten führen – oder dazu, dass der Server für weitere Angriffe „missbraucht „weitergenutzt“ wird.
- Es ging um Tempo. Automatisierte Skripte suchen nach ungeschützten Servern, und Angriffsversuche liefen schon, als die Updates erschienen. Deshalb nahmen manche Stellen ihre Seiten (und Server) vorsorglich (zeitlich begrenzt) vom Netz.
Für Sie als Website-Betreiber heißt das: Eine gehackte Website ist mehr als ein technisches Ärgernis. Sie kann Daten Ihrer Besucher und Kunden gefährden und das Vertrauen in Ihr Angebot zerstören. Selbstverständlich behalten wir den Traffic in unseren Netzen genau im Auge und reagieren sofort bei ungewöhnlichen Aktivitäten.
Webhosting-Update: Das haben wir als Hoster getan
Unsere Partner haben Patches ausgerollt, sobald sie verfügbar waren, so dass am 21. Oktober um 23:30 Uhr alle Systeme aktualisierte PHP-Versionen hatten. Aktualisiert wurden alle PHP-Versionen, einschliesslich der altern Version 7.4.
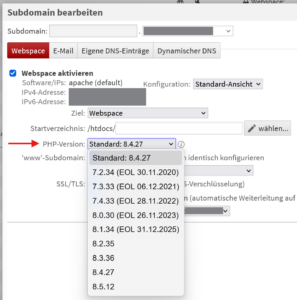
Welche PHP-Version für Ihre einzelne Domain aktiv ist, können Sie in LiveConfig unter „Domains“ nachvollziehen. Dort können Sie die Version bei Bedarf auch anpassen.
Das PHP-Projekt selbst veröffentlicht Updates nur für die aktuellen Zweige 8.5, 8.4, 8.3 und 8.2; für ältere Versionen gibt es Korrekturen im Quellcode (für Hoster).
Wir empfehlen, stets aktuelle und offiziell unterstütze PHP-Version zu nutzen – sofern Ihre Website das unterstützt. Sollte das nicht der Fall sein, freuen wir uns über ihre Anfrage, wir helfen gerne weiter.
Warum das keine alltägliche Situation war
Sicherheitsupdates für PHP gehören seit langem zum „Tagesbetrieb“. Diese Lage war jedoch anders, aus mehreren Gründen:
- Zeitdruck: Die Ankündigung des Updates wurde vorab bekannt, das PHP-Projekt zog den Veröffentlichungstermin vom 22. auf den 21. Oktober vor. Ein Proof-of-Concept-Video wurde „versehentlich“ veröffentlicht. Ein Anbieter stellte gepatchte Images sogar rund sechs Stunden vor dem offiziellen Release bereit (The Hacker News).
- Angriffe schon vor dem Patch: Cloudflare sah nach eigenen Angaben frühe Angriffsversuche und schaltete am 21. Oktober Schutzregeln frei; am Nachmittag meldete watchTowr aktive Ausnutzungsversuche. Nach Angaben des BSI gab es Stand 22. Oktober keine bestätigten erfolgreichen Angriffe in der Breite, wohl aber automatisierte Versuche.
- Behördliche Warnung: Das BSI warnte mit Stufe 3 (Orange) und empfahl im Zweifel, Server ganz vom Netz zu nehmen.
- Alte PHP-Versionen: PHP 8.1 und älter bekommen keine offiziellen Updates mehr; für 7.4, 8.0 und 8.1 gibt es nur Quellcode-Korrekturen für Hoster und Distributionen, für 7.3 und älter gar keine (wir stellen keine älteren Versionen mehr zur Verfügung).
Ein Update muss auf allen Servern und in allen PHP-Versionen funktionieren, ohne Ihre Websites zu beschädigen.
Was hat KI damit zu tun?
Künstliche Intelligenz spielte nach den Angaben der Entdecker auf mehreren Seiten eine Rolle. „Calif“ beschreibt, ein KI-Assistent habe bei der Suche nach Wegen geholfen, das PHP-Speicherlimit zu überschreiten, und ein KI-Agent habe die problematische Speicherverwaltung geprüft; für die erste Entdeckung seien weder eine spezielle Umgebung noch gehieme LLM-Modelle nötig gewesen.
Den Angaben nach, hat KI geholfen, die gefundenen Schwachstellen in funktionierende Exploits zu verwandeln. Ein Hacker habe in einigen Tagen geschafft, wofür ein ganzes Team sonst Monate brauchen würde. „Calif“ betonte aber, dass die Kenntnis der Vorgeschichte des PHP-Codes sehr wichtig war.
Was Sie als Website-Betreiber jetzt tun sollten
Um PHP und den Server kümmern wir uns, das ist erledigt. Für die Anwendung auf Ihrem Webspace, also WordPress, Joomla!, TYPO3 oder Ihren Shop samt Themes und Plugins, sind Sie als Betreiber zuständig: Die Verpflichtung zur Wartung liegt bei Ihnen. Ob Ihre Website in der Zwischenzeit angegriffen wurde, kann ein Server-Update nicht ungeschehen machen, denn es entfernt keine Hintertüren. Bitte prüfen Sie deshalb:
- PHP-Version kontrollieren. In LiveConfig sehen Sie unter „Domains“, welche Version für die einzelne Domain aktiv ist, und können sie dort anpassen.
- CMS, Themes und Plugins aktualisieren. Bei WordPress, Joomla!, TYPO3, Drupal und Co. sollten Sie verfügbare Updates einspielen.
- Auf Auffälligkeiten achten. Suchen Sie seit dem 17. Oktober nach unbekannten Dateien, neuen Konten oder veränderten Dateien.
- Passwörter ändern. Wenn Sie etwas Verdächtiges finden ändern Sie ihre Zugangsdaten, und informieren und sofort.
- Eigene Server oder Container? Dann müssen Pakete aktualisiert und Images neu gebaut werden; das betrifft Sie nur eigene (nicht durch uns „managed“) Systeme.
Sind unsicher, ob Ihre Website in Ordnung ist, oder haben Fragen zur PHP-Version, kommen Sie jederzeit gern auf uns zu. Wir helfen gerne weiter und unterstützen Sie wie immer bei allen Fragen rund um Ihr Hosting; die laufende Wartung Ihrer Anwendung bleibt Ihre Aufgabe (ausgenommen natürlich Wartungsverträge).