

Passkeys werden nun zur Standard-Authentifizierungsmethode in Microsoft Entra (Microsoft 365). Die alte SMS- und Sprachauthentifizierung wird am 1. Februar 2027 eingestellt.
Kurz und knapp: SMS sind (für Microsoft) teuer und (für den Empfänger) unsicher. Telefonanrufe von ausländischen Nummern, bei denen eine verrauschte Stimme sagt das „keine Aktion erforderlich“ ist, sind schnell ungewollt angenommen. Bei Festnetz-Anrufen ist Firmen-Telefon des Kollegen nebenan schnell erreicht, also ist auch dieser Weg inhärent unsicher.
Die IT begegnen bei diesen technisch „halbfertigen“ Lösungen auch oft organisatorischen Herausforderungen, wie dem klassischen „“Auskunfts-PC“ der eher als Rollengerät denn als persönlicher Arbeitsaccount verwendet wird.
Bühne frei für die bessere Lösung
Passkeys werden zur Standard-Authentifizierungsmethode für Benutzer, die derzeit SMS oder Sprachanrufe als zweiten Faktor nutzen. Die von Microsoft bisher angebotene Übermittlung von Einmalpasswörtern per SMS oder Sprachanruf wird entfernt.
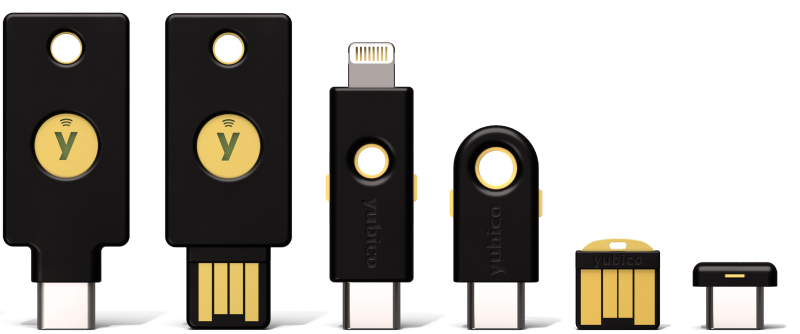
Windows Hello for Business wird unterstützt, iPhones und Android-Geräte mit dem Microsoft Authenticator und natürlich alle Bauformen von FiDo-Sticks.
Tech-Talk: Passkey und FiDo sind nicht dasselbe, aber sie gehören untrennbar zusammen. FIDO (heute FIDO2) ist der zugrundeliegende, technische Standard für die sichere und passwortlose Anmeldung. Der Passkey hingegen ist die konkrete Anwendung (das „Gerät“) das den Standard erfüllt. Die „FIDO Alliance“ entwickelt das offene technische Regelwerk dazu, damit Logins ohne Passwort über Browser und alle Geräte hinweg funktionieren. Dazu gehören auch USB-Sicherheitsschlüssel wie YubiKeys.
„Passkey“ ist sozusagen der benutzerfreundliche Begriff für einen digitale Schlüssel, die in Betriebssystem oder Passwort-Manager gespeichert und per Gesicht, Fingerabdruck oder PIN freigegeben werden.
Das ist auch „offline“ und mit USB-Sticks möglich. In vielen Unternehmen mit Rollen-PCs oder festen Büro-Arbeitsplätzen sind solche USB-Sticks günstiger und praktischer als Firmenhandys (und Bluetooth-PCs) für alle Mitarbeiter.
Hilfe oder Beratung beim Unternehmenseinsatz?
Fragen Sie unsere Experten für Passkeys wie Yubikeys, Windows Hello oder Microsoft Authenticator
Warum diese Änderung?
SMS und Sprachanrufe gehören zu den „anfälligsten“ heute verfügbaren Authentifizierungsmethoden und bieten tatsächlich nur schwachen Schutz gegen Angriffe. Der verpflichtende Wechsel zu resistenten Methoden bietet Microsoft-Kunden standardmäßig mehr Sicherheit.
Wann?
1. September 2026: Für Benutzer, bei denen SMS oder Sprachanrufe aktiviert sind, werden automatisch Passkeys freigeschaltet. Unabhängig von den Authentifizierungsmethoden- Conditional-Access Einstellungen. Die Nutzer werden außerdem bei der nächsten Anmeldung dazu aufgefordert, einen Passkey zu registrieren.
1. Februar 2027: Die SMS- und Sprachauthentifizierungsdienste in Microsoft Entra ID werden vollständig eingestellt. Eigene Telekommunikationsanbieter sind nicht betroffen, nur die kostenlosen Microsoft-Dienste.
1. Februar 2027+: Benutzer, deren einzige verfügbare MFA-Methode SMS oder Sprachanrufe ist, erhalten eine nicht überspringbare Aufforderung zur Registrierung eines Passkeys, bevor sie sich weiter anmelden können. Es wird keine Möglichkeit geben, das zu umgehen.
Wenn in dem eigenen Tenant keine Benutzer für SMS oder Sprachanrufe aktiviert sind, passiert nichts.
Ist das gut?
Wir empfehlen schon länger den Einsatz von Passkeys („FIDO-Stick“, „Sicherheitsstick“ oder Windows Hello).
Der Komfort bei der sonst umständlichen Anmeldung ist ungleich höher, weil man nur seinen eigenen Schlüsselspeicher entsperrt. Es entfallen alle anderen Tippaktionen (auch die Adresse) und die Zugangssicherheit steigt stark.
Haben Sie Fragen zu FIDO, Passkeys und der Verwendung in Unternehmen, Verbänden oder der Kirchenorganisation? Wir können helfen, eine schnelle Anfrage reicht aus.